Hər bir təşkilat qeyri-müəyyənlik şəraitində fəaliyyət göstərir: bazar dəyişir, təchizatçı gecikir, əsas əməkdaş işdən çıxır, qanunvericilik yenilənir. Risklərin idarə edilməsi bu qeyri-müəyyənliyi görməzdən gəlmək əvəzinə onu sistemli şəkildə müəyyən etmək, qiymətləndirmək və ona uyğun qərar qəbul etmək deməkdir. Bu yazıda risk idarəetməsinin mahiyyətini, beynəlxalq ISO 31000:2018 standartının yanaşmasını və onu gündəlik idarəetməyə necə tətbiq etməyin praktik yollarını izah edirik.
Risk nədir və niyə yalnız təhlükə deyil?
ISO 31000 riski “qeyri-müəyyənliyin məqsədlərə təsiri” kimi təyin edir. Bu tərifin iki vacib nəticəsi var. Birincisi, risk həmişə konkret məqsədlə bağlıdır: satış planı, layihənin vaxtında bitməsi, müştəri məmnuniyyəti və ya əməkdaşların təhlükəsizliyi. İkincisi, təsir həm mənfi, həm də müsbət ola bilər. Yəni risk idarəetməsi yalnız itkilərin qarşısını almaq deyil, həm də imkanları vaxtında görüb onlardan yararlanmaqdır.
Biznes riskləri adətən bir neçə qrupa ayrılır:
- Strateji risklər — bazarın, rəqabətin və ya müştəri davranışının dəyişməsi;
- Əməliyyat riskləri — proseslərdə nasazlıq, insan səhvi, avadanlıq və təchizat problemləri;
- Maliyyə riskləri — likvidlik, məzənnə, ödənişlərin gecikməsi;
- Uyğunluq riskləri — qanunvericilik və müqavilə tələblərinin pozulması;
- Reputasiya riskləri — ictimai rəydə və müştəri etimadında zərər.
Təşkilatlar hansı risklərlə üzləşir?
Təşkilatlar maliyyə, əməliyyat, texniki, hüquqi uyğunluq, informasiya təhlükəsizliyi və reputasiya riskləri ilə üzləşə bilər. Bu risklər bir-biri ilə əlaqəlidir: məsələn, texniki nasazlıq əməliyyatı dayandıra, gecikmiş kommunikasiya isə reputasiyaya təsir edə bilər. Sistemli təhlil prioritetləri müəyyən etməyə kömək edir.
ISO 31000:2018 və risklərin idarə edilməsi
ISO 31000:2018 risklərin idarə edilməsi üzrə beynəlxalq rəhbər sənəddir. Onun mühüm xüsusiyyəti budur: standart tövsiyə xarakterlidir, yəni sertifikatlaşdırma üçün nəzərdə tutulmayıb. ISO 9001 və ya ISO 45001 kimi standartlardan fərqli olaraq ISO 31000-ə görə “sertifikat almaq” mümkün deyil. Təşkilat onu öz idarəetmə praktikasını qurmaq və təkmilləşdirmək üçün istinad kimi istifadə edir. Eyni zamanda ISO 31000 yanaşması digər idarəetmə sistemlərində tələb olunan risk əsaslı düşüncəni gücləndirmək üçün çox faydalıdır.
Standart üç əsas hissədən ibarətdir: prinsiplər, çərçivə və proses.
1. Prinsiplər
Prinsiplər effektiv risk idarəetməsinin nə ilə fərqləndiyini göstərir. ISO 31000-ə görə risk idarəetməsi:
- təşkilatın bütün fəaliyyətinə inteqrasiya olunmuş olmalıdır;
- strukturlaşdırılmış və hərtərəfli olmalı, ardıcıl və müqayisə edilə bilən nəticələr verməlidir;
- təşkilatın kontekstinə və məqsədlərinə uyğunlaşdırılmalıdır;
- maraqlı tərəfləri vaxtında cəlb edən, inklüziv yanaşmaya əsaslanmalıdır;
- dinamik olmalı, dəyişikliklərə cavab verməlidir;
- mövcud ən yaxşı məlumata söykənməlidir;
- insan və mədəniyyət amillərini nəzərə almalıdır;
- öyrənmə və təcrübə əsasında davamlı təkmilləşdirilməlidir.
2. Çərçivə
Çərçivə risk idarəetməsinin təşkilatın idarəetmə strukturuna necə yerləşdirildiyini müəyyən edir. Onun mərkəzində rəhbərliyin liderliyi və öhdəliyi dayanır. Rəhbərlik risk siyasətini təsdiqləyir, vəzifə və səlahiyyətləri bölüşdürür, lazımi resursları ayırır. Çərçivə inteqrasiya, layihələndirmə, tətbiq, qiymətləndirmə və təkmilləşdirmə mərhələlərindən ibarət dövrə kimi qurulur. Sadə dillə desək: risk idarəetməsi ayrıca şöbənin işi deyil, strateji planlaşdırmadan büdcəyə, satınalmadan layihələrə qədər bütün qərarların bir hissəsidir.
3. Proses
Risk idarəetməsi prosesi praktik iş addımlarını təsvir edir:
- Kommunikasiya və məsləhətləşmə — prosesin hər mərhələsində maraqlı tərəflərlə məlumat mübadiləsi.
- Əhatə dairəsi, kontekst və meyarlar — hansı fəaliyyətin təhlil edildiyini, daxili və xarici şəraiti, riskin hansı səviyyədə qəbul edilən sayılacağını müəyyən etmək.
- Riskin qiymətləndirilməsi — riskin müəyyən edilməsi, təhlili (ehtimal və nəticələr) və dəyərləndirilməsi (meyarlarla müqayisə).
- Riskə təsir (risk treatment) — riskdən yayınmaq, onu azaltmaq, başqa tərəflə bölüşmək (məsələn, sığorta və ya müqavilə ilə) və ya əsaslandırılmış qərarla qəbul etmək.
- Monitorinq və nəzərdən keçirmə — tədbirlərin işləyib-işləmədiyini və risk mənzərəsinin dəyişib-dəyişmədiyini izləmək.
- Qeydiyyat və hesabat — nəticələri sənədləşdirmək və qərar qəbul edənlərə çatdırmaq.
Biznes üçün praktik addımlar
Risk idarəetməsini qurmaq üçün mürəkkəb proqram təminatı və ya böyük komanda tələb olunmur. Kiçik və orta müəssisələr aşağıdakı addımlarla başlaya bilər:
- Məqsədləri yazılı şəkildə müəyyən edin. Risk məqsədə münasibətdə qiymətləndirilir; məqsəd olmadan risk də aydın olmur.
- Sadə risk reyestri yaradın. Hər risk üçün təsviri, səbəbi, mümkün nəticəsi, ehtimalı, təsir dərəcəsi, məsul şəxsi və tədbirləri qeyd edin.
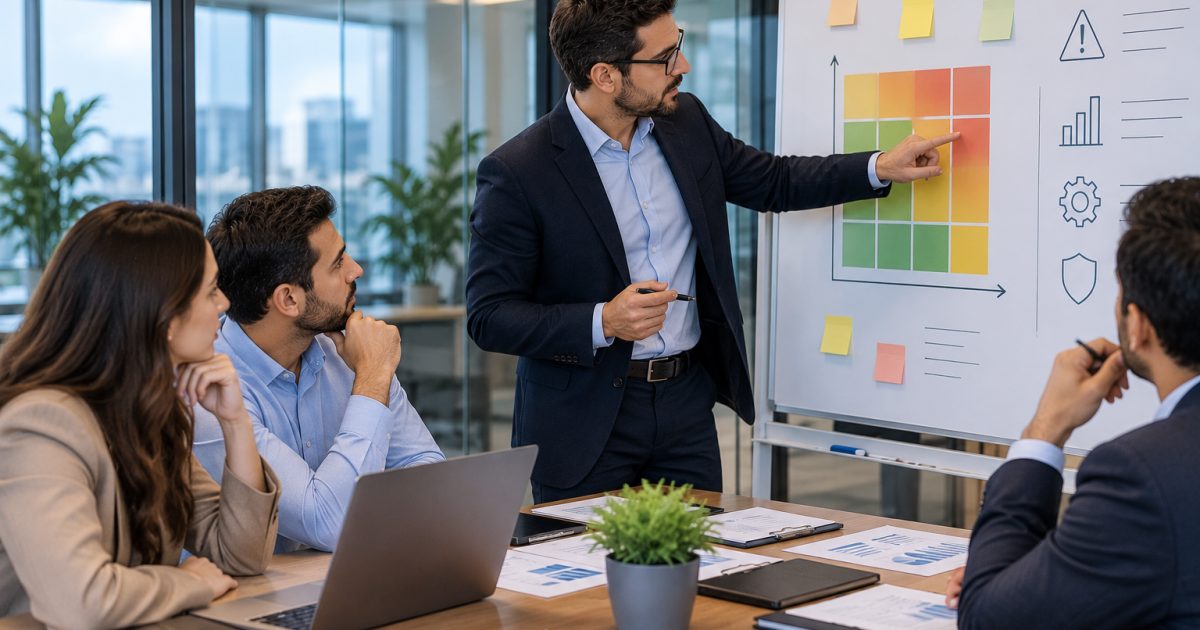
- Risk matrisindən istifadə edin. Ehtimal və təsiri, məsələn, beşballıq şkala ilə qiymətləndirmək prioritetləri görməyə kömək edir.
- Risk meyarlarını rəhbərliklə razılaşdırın. Hansı risklərin dərhal tədbir tələb etdiyini, hansılarının izlənməsinin kifayət etdiyini əvvəlcədən müəyyən edin.
- Nəzərdən keçirməni təqvimə salın. Reyestri müntəzəm olaraq, həmçinin böyük dəyişikliklərdən (yeni məhsul, yeni bazar, struktur dəyişikliyi) sonra yeniləyin.
- Əməkdaşları cəlb edin. Risklər haqqında ən dəqiq məlumat çox vaxt bilavasitə prosesi icra edən insanlardadır.
Nümunə: “Əsas təchizatçının gecikməsi” riski üçün səbəb (tək təchizatçıdan asılılıq), nəticə (istehsalın dayanması, müştəri sifarişlərinin gecikməsi), tədbir (alternativ təchizatçının seçilməsi, minimum ehtiyatın saxlanması) və məsul şəxs (satınalma rəhbəri) yazılır. Belə konkret qeyd riski müzakirədən real fəaliyyətə çevirir.
Risk idarəetməsi və ISO idarəetmə sistemləri
ISO 9001:2015, ISO 14001:2015, ISO 45001:2018 və ISO/IEC 27001:2022 kimi standartlar ümumi yüksək səviyyəli struktura malikdir və risklərin və imkanların müəyyən edilməsini tələb edir. Bu standartlar risk idarəetməsinin konkret metodunu müəyyən etmir; ISO 31000 isə həmin boşluğu doldurmaq üçün etibarlı metodoloji baza yaradır. Nəticədə təşkilat bir neçə idarəetmə sistemi üçün vahid risk yanaşmasından istifadə edə bilir, təkrarçılıq azalır və qərarlar daha əsaslı olur.
Tez-tez rast gəlinən səhvlər
- Risk reyestrini bir dəfə doldurub unutmaq;
- yalnız mənfi təsirlərə baxıb imkanları nəzərə almamaq;
- riskləri ümumi ifadələrlə (“maliyyə problemləri”) yazmaq, səbəb və nəticəni ayırmamaq;
- tədbirlərə məsul şəxs və müddət təyin etməmək;
- risk idarəetməsini rəhbərliyin qərarlarından ayrı, formal sənəd kimi aparmaq.
Tez-tez verilən suallar
Risk idarəetməsinin məqsədi bütün riskləri aradan qaldırmaqdırmı?
Xeyr. Məqsəd risklərin mümkün təsirini anlamaq, prioritetləri müəyyən etmək və uyğun tədbirləri planlaşdırmaqdır. Bəzi risklər qəbul edilir və yalnız izlənir.
ISO 31000 üzrə sertifikat almaq olarmı?
ISO 31000 prinsiplər və ümumi çərçivə təqdim edən təlimat standartıdır, sertifikatlaşdırma üçün nəzərdə tutulmayıb. Təşkilatlar ondan öz risk idarəetmə yanaşmalarını qurmaq üçün istifadə edirlər.
Nəticə
Risklərin idarə edilməsi təşkilata qeyri-müəyyənliyi aradan qaldırmağa deyil, onunla şüurlu şəkildə işləməyə imkan verir. ISO 31000:2018 bunun üçün aydın prinsiplər, rəhbərliyə əsaslanan çərçivə və təkrarlanan proses təklif edir. Standart sertifikatlaşdırma üçün nəzərdə tutulmasa da, onu tətbiq edən təşkilat daha çevik, proqnozlaşdırıla bilən və etibarlı olur.
Proxima Group risk idarəetməsi çərçivəsinin qurulmasında, risk reyestrinin hazırlanmasında və əməkdaşların təlimində məsləhət və dəstək göstərir. Ətraflı məlumat üçün ISO 31000 risk idarəetməsi və təlim və konsaltinq səhifələrimizə baxın, təşkilatınızın risklərini bizimlə müzakirə edin.